Claude中转安全接入指南
通过 Claude Code 接入模型时,关闭遥测只是一个设置,不能单独回答整个链路是否安全。V2EX Claude 节点近期有人担心:客户端在反向**或其他环境中运行时,除了请求头之外,还可能发送哪些数据,账号和会话是否会被关联。封号判断通常缺少**证的公开细节,但开发者仍可以控制代码、凭据、工具权限和日志范围。
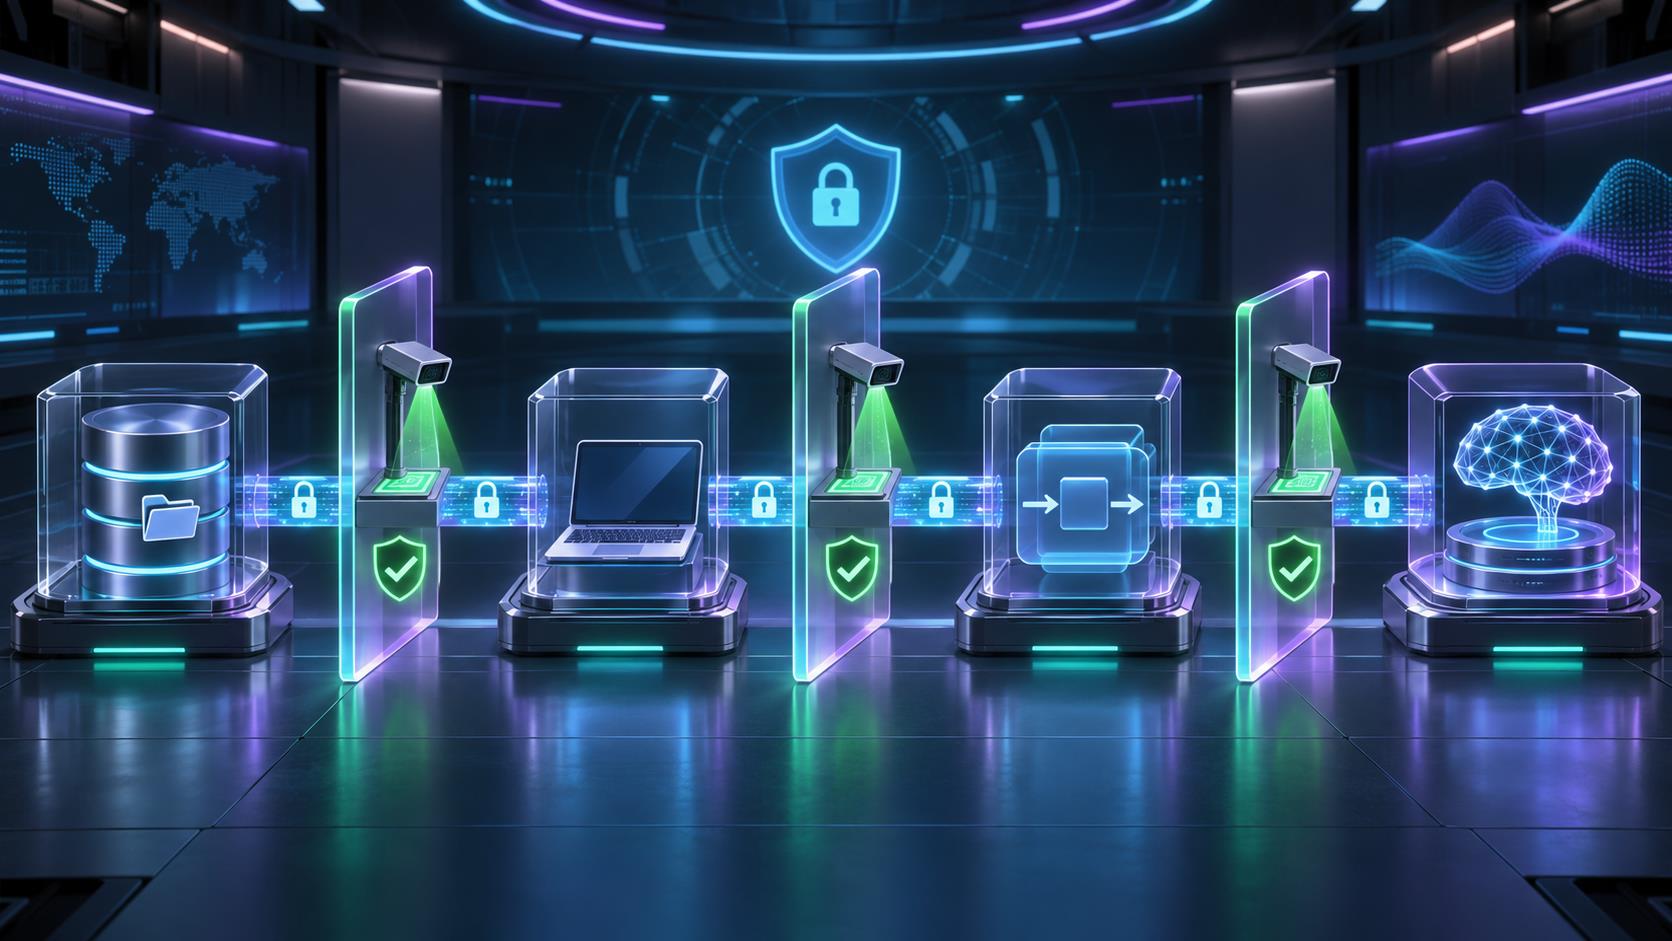
安全接入需要先画清数据路径。代码从本地项目进入客户端,客户端生成请求并发送到 API **,**再连接模型服务,响应随后沿原路返回。每经过一个环节,都应确认传输了什么、谁能读取、保存多久,以及出现异常后如何停用密钥。
分开评估四类数据
第一类是提示和代码内容。Claude Code 为了完成任务,可能读取项目文件、错误日志和命令输出。开发者应明确哪些目录允许读取,并把客户数据、生产配置和无关项目排除在工作区之外。
第二类是凭据。API 密钥、数据库密码、云服务令牌和签名文件不应出现在提示、代码仓库或聊天记录中。客户端只从受控环境读取当前任务所需的凭据,并使用最低权限。
第三类是运行元数据,包括时间、请求标识、模型名称、用量、错误码和客户端版本。关闭某项遥测不代表所有业务请求都不含运行信息,因此应根据实际网络记录、客户端文档和服务条款判断,而不是只依赖开关名称。
**类是工具操作。模型可以建议命令,但真正的风险来自客户端被允许执行什么。删除、部署、数据库写入、密钥管理和外部通知应设置独立审批。
使用隔离工作区处理代码
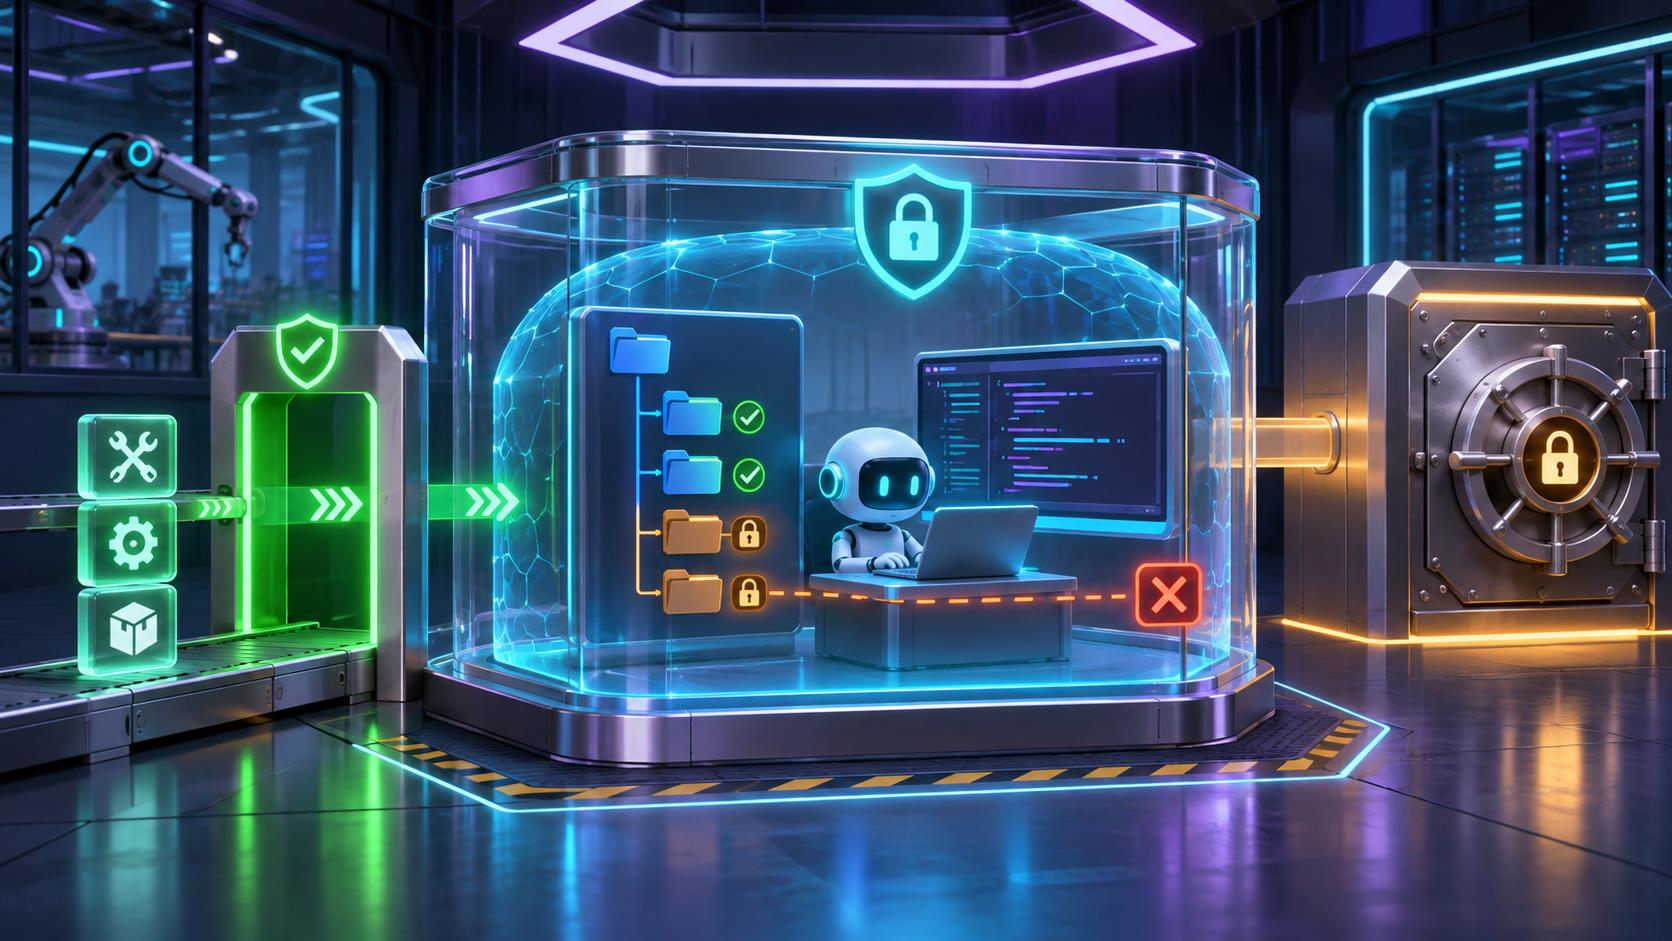
为 AI 编程任务建立专用目录,只放完成任务所需的代码和测试材料。不要从包含个人文档、其他客户项目或完整生产凭据的用户目录直接启动客户端。
可以使用独立分支或临时工作区承载模型修改。工具先读取项目说明和允许操作的目录,再执行格式检查和测试。完成后由开发者检查代码差异,确认没有加入未知依赖、外部下载、隐藏网络请求或敏感文件。
高风险项目可以在容器、虚拟机或受限系统账号中运行。隔离环境不能替代代码**,但能够限制误操作影响的目录、进程和网络范围。
凭据按项目和环境拆分
每个项目使用独立 API 密钥,开发、测试和生产环境不要共用凭据。密钥应具备明确的用途、额度和轮换周期,离职、设备丢失或异常调用后能够单独停用。
环境变量文件、密钥管理器和系统凭据库都应排除在模型可读取的项目目录之外。若任务确实需要访问外部服务,可以提供只读或低权限的临时凭据,并在任务结束后撤销。
日志中也不能记录完整密钥。排查问题时保留密钥标识、请求时间、模型、状态码和用量即可,避免为了调试把认证信息复制到工单或聊天中。
网络检查关注**证事实
网络检查的目标是确认客户端实际连接的域名、请求频率、错误返回和数据体范围。可以在测试环境中使用系统**、防火墙日志或**记录观察流量,但不要通过破坏加密或绕过安全机制来分析生产请求。
发现未知连接时,先停止敏感任务,核对客户端来源、版本和扩展。确认软件包来自可信发布渠道,并检查更新记录和依赖变化。无法解释的外联应在恢复使用前完成调查。
对于账号风险,不应根据单次社区经验推断确定规则。可以控制的是环境一致性、凭据隔离、客户端版本、访问路径和异常处置速度。
**日志只保留必要字段
API **需要足够的日志来定位失败和异常用量,但不应默认长期保存完整提示和代码。团队可以记录请求标识、项目密钥、模型、时间、状态码、延迟和 Token 用量,并为日志设置访问权限和保留期限。
出现用量突增、连续认证失败或未知来源调用时,应立即停用对应密钥,保存必要的审计记录,再生成新密钥。客户端恢复前,还要检查本地环境、自动化脚本和版本库是否泄露凭据。
日志策略应与项目敏感度匹配。普通测试可以保留基本运行指标;含客户代码或商业秘密的项目,应进一步限制正文记录和人员访问。
用 KingFlow AI 管理统一入口
KingFlow AI 提供兼容 OpenAI 与 Anthropic 协议的统一 API **,可通过替换 *ase **L 接入终端、IDE、VS Code 扩展和桌面客户端。官网还介绍了独立密钥、多账号池自动调度和用量统计等能力。
独立密钥适合按项目划分访问范围和用量记录。团队可以让开发与测试环境分别使用不同密钥,在异常发生时只停用受影响的入口。KingFlow AI 提供 API 接入和调度能力,本地代码隔离、凭据权限和工具审批仍需由开发流程落实。
选择 API中转站时,应先用不含敏感信息的小型项目验证协议兼容、错误返回、日志字段、密钥停用和用量统计。API中转的可用性测试通过后,再逐步接入真实项目。
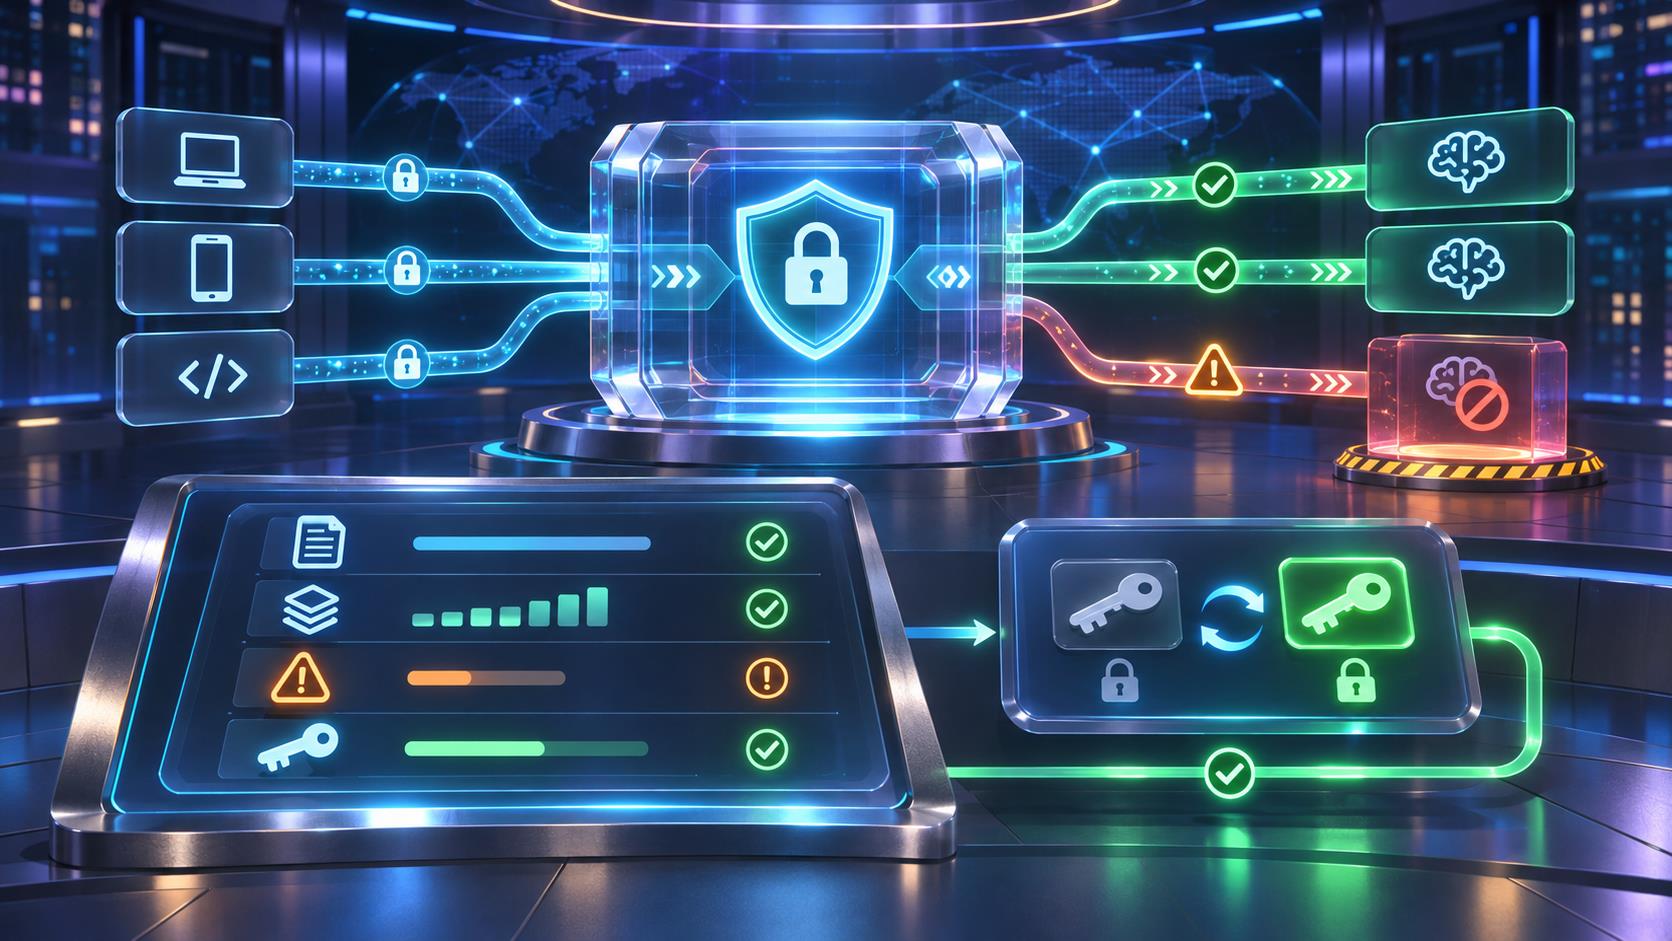
安全接入检查步骤
- 列出代码 凭据 元数据和工具操作四类风险。
- 只把任务所需文件放入独立工作区。
- 排除生产配置 密钥文件和无关项目。
- 为项目和环境分配独立低权限密钥。
- 限制删除 部署 写库和外部通信权限。
- 在测试环境核对连接域名和错误返回。
- 日志只保留排障所需字段并设置期限。
- 异常时立即停用密钥 检查环境并重新验证。
把安全控制放在可管理的位置
关闭遥测可以减少部分数据收集,但完整的接入安全还取决于工作区、凭据、网络路径、日志和工具权限。把这些控制写进项目规则,才能在更换客户端、模型或线路后继续执行。
无论采用官方接口、Claude中转站还是其他 API中转站,都应先确定信任边界和异常处置方法。KingFlow AI 可以提供统一 API 接入层,团队再通过独立密钥、受限工作区和必要审计记录控制风险,让 Claude中转与 API中转的使用过程保持可检查和可撤销。
 妈做了23年小三,爸临终拿出张结婚证
 高考那天爸妈丢下我,我打给了清华的李老师
 妈拿我236万帮舅舅,8年后分红有我的份
 公公瘫痪我伺候8年,出民政局他瘫了
 藏獒总咬我的手,当警察的小舅子让我快送走